Cookie
Electronic Team, Inc. uses cookies to personalize your experience on our website. By continuing to use this site, you agree to our cookie policy. Click here to learn more.

Übertragung serieller Daten in die Cloud

Durch die Installation von Serial to Ethernet Connector auf einem Cloud Server erhält dieser Zugriff auf lokale serielle Schnittstellen, die mit dem Netzwerk verbunden sind.
14-tägige kostenlose Testversion verfügbar
Der Lizenzpreis beginnt bei $259.95
Verfügbar für

Cloud-Zugriff für COM-Port-Geräte einrichten

Serial to Ethernet Connector unterstützt die Kommunikation zwischen Cloud-Computern und praktisch jedem Gerät mit serieller Schnittstelle oder Peripheriegeräten. Cloud-Computer, auf denen Anwendungssoftware ausgeführt wird, können auf serielle Geräte zugreifen und diese mit der gleichen Funktionalität steuern, die mit einer direkten Verbindung zum COM-Port oder Gerät erreicht wird.
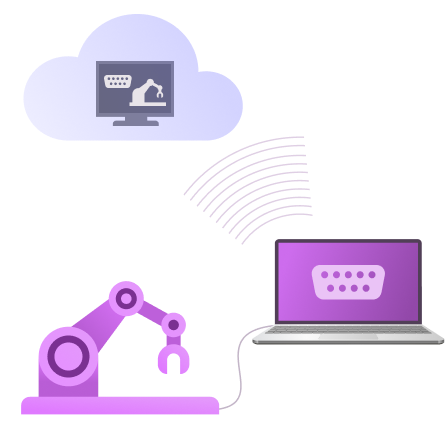
Serielle Hardware wird mit einem Cloud-Server verbunden

Unterstützte Cloud-Umgebungen

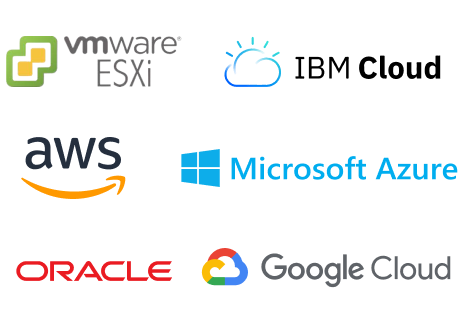
Serial to Ethernet Connector unterstützt die Umleitung von Geräten mit serieller Schnittstelle in mehreren Cloud-Umgebungen, darunter Azure, AWS, VMware ESX, Oracle, UIBM Cloud und Google Cloud.
Beliebte Anbieter von Cloud-Diensten

So stellen Sie den Cloud-Zugriff auf ein Gerät mit seriellem Anschluss her

1
Erhalten Sie einen Cloud-Dienst, der eine öffentliche IP-Adresse bereitstellt. Installieren Sie Serial to Ethernet Connector auf einem lokalen und einem Cloud-Computer.
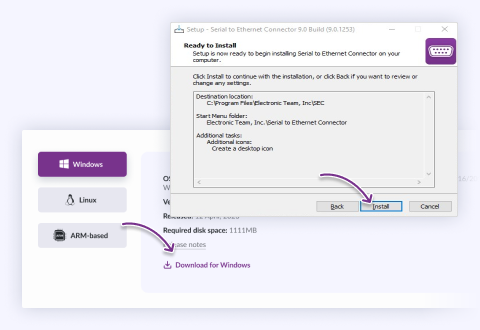
Wählen Sie Ihr System, rufen Sie das Installationsprogramm auf und führen Sie es aus.
2
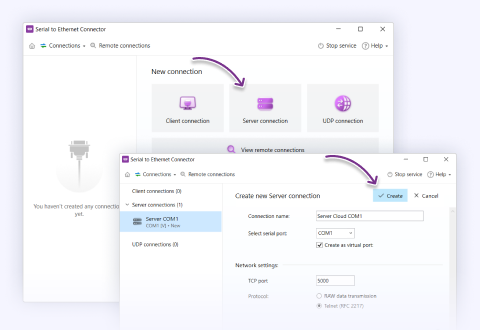
Erstellen Sie auf dem Cloud-Computer einen virtuellen Anschluss mit der Verbindungsart Server und Telnet als Datenübertragungsart.
Richten Sie eine „Server-Verbindung“ auf dem Computer ein, auf dem das Gerät installiert ist.
3
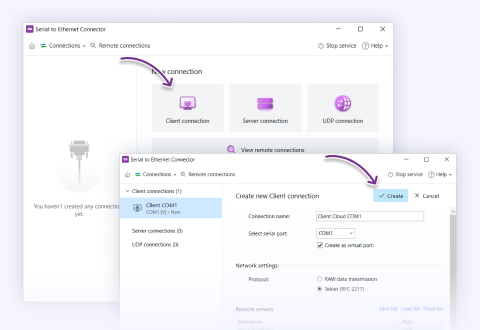
Konfigurieren Sie den physischen seriellen Anschluss auf dem lokalen Computer mit dem Verbindungstyp Client. Verwenden Sie die echte IP-Adresse der Cloud und die TCP-Portnummer für die Verbindungsadresse.
Starten Sie eine „Client-Verbindung“ auf dem Cloud-Server
4
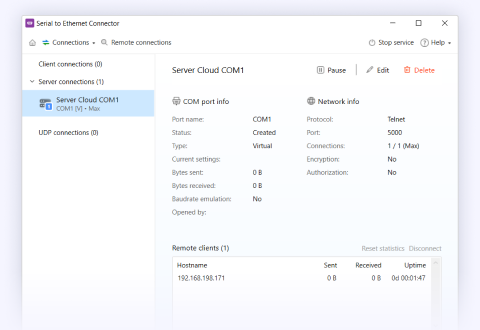
Sie können nun auf das CNC-Gerät zugreifen und es so steuern, als hätten Sie eine physische Verbindung zum Gerät.
Wählen Sie die Verbindung aus der Liste aus, um Informationen über sie zu erhalten

Was Kunden sagen

4.9 Gesamtrang, basierend auf 372 Nutzer bewertungen
Erfolgreich eingesetzt von über 150 Unternehmen weltweit

Häufig gestellte Fragen

Die wesentliche Voraussetzung ist eine erreichbare Adresse auf der Cloud-Seite — eine öffentliche (idealerweise statische) IP oder ein Hostname, der zu einer solchen aufgelöst wird — sowie der gewählte TCP-Port, der in der Cloud-Firewall / Sicherheitsgruppe eingehend geöffnet ist. Installieren Sie SEC an beiden Enden: Die Cloud-Maschine führt eine Serververbindung mit einem virtuellen Port aus, den Ihre Cloud-Anwendung öffnet, und die lokale Maschine, an der das physische Gerät angeschlossen ist, führt eine Clientverbindung aus, die die öffentliche Adresse der Cloud anwählt.

Es wird empfohlen, dass die Geräteseite die ausgehende Verbindung zur Cloud herstellt: Die Maschine, die physisch mit Ihrer Hardware verbunden ist, benötigt dann keinen offenen eingehenden Port, sondern nur ausgehenden Zugriff. Da diese Verbindung das öffentliche Internet überquert, aktivieren Sie die Authentifizierung und Verschlüsselung von SEC, und beschränken Sie — wo möglich — die Cloud-Sicherheitsgruppe auf die Egress-IP des Gerätestandorts, anstatt sie für die ganze Welt offen zu lassen.

Beantwortet von Nikolai Svarachevsky · Leitender Entwickler
Ja, aber mit einem echten Vorbehalt, den Sie beim Design berücksichtigen müssen. Ein physischer COM-Port ist exklusiv geöffnet — jeweils nur ein Prozess — daher können eine lokale Anwendung und die Cloud nicht beide denselben echten Port direkt belegen. Das praktikable Muster ist ein virtuelles Port-Paar auf dem lokalen Rechner: Die lokale App kommuniziert mit einem virtuellen Port, SEC überbrückt ihn zum echten Port, und die Cloud-Verbindung teilt sich dieselben überbrückten Daten.

Die ehrliche Warnung: Sobald sowohl eine lokale App als auch eine Cloud-App mit einem Gerät verbunden sind, kann sich ihr Datenverkehr vermischen. Eingehende Daten vom Gerät werden an beide Empfänger verteilt (gut für schreibgeschütztes Lesen), aber wenn beide Seiten Befehle senden, werden diese Befehle auf der einzelnen physischen UART ineinander verschachtelt und verfälschen sich gegenseitig. Daher ist „lokal und Cloud gleichzeitig“ für gemeinsames Lesen sicher; zum Steuern des Geräts sollten Sie sicherstellen, dass immer nur eine Seite gleichzeitig schreibt.

Beantwortet von Nikolai Svarachevsky · Leitender Entwickler
Ja — das ist eine Fan-in-Topologie und sie funktioniert gut. Auf der Cloud-Maschine erstellen Sie einen virtuellen COM-Port pro Quelle, der jeweils von einer Client-Verbindung gespeist wird, die sich vom entsprechenden Standort aus einwählt (oder von Servern an jedem Standort, zu denen die Cloud eine ausgehende Verbindung herstellt — die Verbindungstypen sind austauschbar). Ihre Cloud-Anwendung sieht dann für jedes entfernte Gerät einen separaten, sauberen COM-Port.

Die Entwurfsregel, die das überschaubar hält: Geben Sie jeder Quelle ihren eigenen virtuellen Port, anstatt mehrere Geräte in einem Port zusammenzuführen. Wenn Sie mehrere Geräte in einen einzigen Port leiten, treffen ihre Bytes vermischt ein, ohne dass sich feststellen lässt, welches von welchem stammt. Ein Port pro entferntem Gerät — und denken Sie daran, dass die Verbindung jedes Standorts ihre eigene Internet-Latenz hat, also dimensionieren Sie Timeouts pro Quelle, nicht auf Basis einer einzigen Annahme.

Beantwortet von Nikolai Svarachevsky · Leitender Entwickler
Der Durchsatz wird fast nie in einer Weise beeinflusst, die Sie bemerken würden, denn serielle Datenraten sind im Vergleich zur Netzwerkbandbreite verschwindend gering — selbst eine schnelle serielle Verbindung ist im Vergleich zu einer normalen Internetverbindung nur ein Rinnsal, daher ist SEC nicht bandbreitengebunden. Was SEC und das Netzwerk hinzufügen, ist Latenz, keine Durchsatzobergrenze: ein kleiner Software-Overhead plus die Round-Trip-Zeit des Pfads zur Cloud.

Bei kontinuierlicher oder umfangreicher Übertragung ist diese Latenz eine einmalige Pipeline-Verzögerung und der effektive Durchsatz bleibt hoch. Sie macht sich bei gesprächigem Request/Response-Verkehr bemerkbar, bei dem jeder Austausch die Round-Trip-Zeit bezahlt und die effektive Rate sinkt, obwohl die rohe Bandbreite reichlich vorhanden ist. Wenn das Ihr Muster über einen langen Cloud-Pfad ist, reduzieren Sie die Anzahl der Round-Trips (Anfragen bündeln, einen Poller lokal am Gerät halten), anstatt zu erwarten, dass SEC die Verbindung beschleunigt.

Beantwortet von Bohdan Miniv · QA-Engineering
Der Zustand der Signalleitungen wird übertragen, wenn Sie den Modus Telnet (RFC 2217) verwenden: Die RTS/DTR-Änderungen der entfernten Anwendung werden übertragen und am physischen Port angewendet, und Leitungszustände wie CTS/DSR/DCD werden zurückgemeldet. Im Raw-Modus wird nichts davon übertragen — Raw überträgt nur Daten. Verwenden Sie also für die Signalsteuerung den Telnet-Modus.

Die ehrliche Grenze ist das Timing, nicht die Fähigkeit. RFC 2217 überträgt Steuerleitungsänderungen In-Band und nur lose mit dem Datenstrom synchronisiert, sodass über eine Cloud-Verbindung mit Pufferung und Internetlatenz der genaue Zeitpunkt, zu dem sich eine Leitung relativ zu den Daten ändert, nicht deterministisch ist. Für Statussignale und die Einrichtung ist das in Ordnung. Für Echtzeitanwendungen — softwaregesteuertes Halbduplex-RS-485-Richtungsumschalten oder präzise getaktetes BREAK — steuern Sie die Leitung nicht aus der Ferne über das Internet; behandeln Sie dieses Timing lokal am Gerät und verwenden Sie die Cloud-Verbindung nur für Daten.

Beantwortet von Nikolai Svarachevsky · Leitender Entwickler
Ja. Im Raw-Modus hat SEC einen Tab Signal Lines, in dem Sie konfigurieren können, welche Signalleitungen beim Verbindungsaufbau gesetzt oder abgesenkt werden — sodass Sie eine Leitung aktivieren können, wenn sich ein Netzwerk-Client verbindet, und deaktivieren, wenn er die Verbindung trennt. Das ist genau der Indikator „ein entfernter Client ist jetzt verbunden“, den Sie beschreiben, und es ist eine unterstützte Einstellung statt etwas, das Sie improvisieren müssen.

Es lohnt sich, den Unterschied zum Telnet-Modus zu verstehen: Dort bildet SEC die tatsächlichen Hardware-Leitungszustände zwischen den beiden Enden ab, sodass die Leitungen dem Gerät und nicht der Verbindung folgen. Das konfigurierbare Leitungsverhalten beim Verbinden/Trennen ist die Funktion des Raw-Modus. Stellen Sie in diesem Tab die spezifischen Leitungen und ihre Zustände beim Verbinden / Trennen ein; wenn Ihre gewünschte Leitung oder Polarität nicht zu den Optionen gehört, beschreiben Sie das genaue Ziel dem Support, und wir bestätigen, was der aktuelle Build erlaubt.

Beantwortet von Bohdan Miniv · QA-Engineering
SEC verfügt über eine Keep-Alive-Einstellung, die genau dies handhabt. Sie prüft in regelmäßigen Abständen, ob die Verbindung noch aktiv ist, sodass eine Verbindung, die unbemerkt abgebrochen ist, erkannt und beendet wird, anstatt einfach dazusitzen und aktiv zu wirken. Durch Anpassen des Keep-Alive-Timings steuern Sie, wie genau SEC die Verbindung überwacht — kürzere Intervalle erkennen einen Abbruch schneller, längere sind entspannter.

Der Grund, warum das wichtig ist, ist, dass ein unbemerkt unterbrochener Netzwerkpfad — eine „halb offene“ TCP-Verbindung, bei der eine Seite ohne ordnungsgemäßes Schließen verschwunden ist — andernfalls verbunden erscheinen kann, bis tatsächlich etwas versucht, Daten zu senden. Die Keep-Alive-Prüfung bringt das schnell ans Licht und ermöglicht es, die Verbindung sauber neu aufzubauen. Passen Sie das Timing an Ihre Anforderungen an: eng genug, um einen echten Abbruch umgehend zu erkennen, locker genug, damit ein von Natur aus stilles Gerät während normaler Leerlaufzeiten nicht fälschlich markiert wird.

Beantwortet von Bohdan Miniv · QA-Engineering
Gehen Sie diese drei Punkte der Reihe nach durch, denn sie decken die große Mehrheit der Fälle ab, in denen „keine Verbindung hergestellt werden kann“. Prüfen Sie zuerst, ob die IP-Adresse des Remote-Hosts in der Client-Verbindung korrekt eingestellt ist. Stellen Sie zweitens sicher, dass der von Ihnen gewählte TCP-Port nicht durch eine Firewall blockiert wird — auf dem Server, auf dem Client oder irgendwo auf dem Netzwerkpfad dazwischen. Prüfen Sie drittens, dass beide lokalen COM-Ports geöffnet sind — der reale oder virtuelle Port an jedem Ende muss verfügbar sein und darf nicht exklusiv von einer anderen Anwendung belegt sein.

Wenn alle drei Punkte in Ordnung sind und die Verbindung trotzdem nicht hergestellt werden kann, sind die üblichen nächsten Ursachen eine Security-Group-/NAT-Regel bei einer Cloud- oder standortübergreifenden Verbindung oder ein bereits verwendeter Port. Der Verbindungsstatus in der SEC-Oberfläche zeigt Ihnen, auf welcher Seite der Verbindungsaufbau fehlschlägt; das ist der schnellste Weg, die Ursache einzugrenzen.

Beantwortet von Bohdan Miniv · QA-Engineering
Serial to Ethernet Connector
Passthrough der seriellen Schnittstelle zur Cloud
14-tägige kostenlose Testversion verfügbar
Der Lizenzpreis beginnt bei $259.95
Verfügbar für