Cookie
Electronic Team, Inc. uses cookies to personalize your experience on our website. By continuing to use this site, you agree to our cookie policy. Click here to learn more.

Transferir Dados Serial para a Nuvem

A instalação do Serial to Ethernet Connector em um servidor em nuvem lhe dá acesso a portas serial locais conectadas à rede.
Teste Gratuito de 14 dias disponível
O preço da licença começa em $259.95
Disponível para

Estabelecer acesso à nuvem para dispositivos de porta COM

O Serial to Ethernet Connector oferece suporte à comunicação entre computadores em nuvem e praticamente qualquer tipo de dispositivo de porta serial ou equipamento periférico. Os computadores em nuvem que executam software aplicativo podem acessar e controlar dispositivos serial com a mesma funcionalidade que se obtém com uma conexão direta à porta COM ou ao dispositivo.
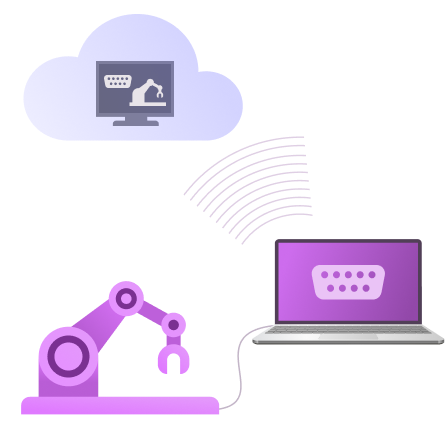
Hardware serial sendo conectado a um servidor em nuvem

Ambientes de nuvem compatíveis

O Serial to Ethernet Connector suporta o redirecionamento de dispositivos de porta serial em vários ambientes de nuvem, incluindo Azure, AWS, VMware ESX, Oracle, UIBM Cloud e Google Cloud.
Provedores populares de serviços em nuvem

Como estabelecer o acesso à nuvem em um dispositivo de porta serial

1
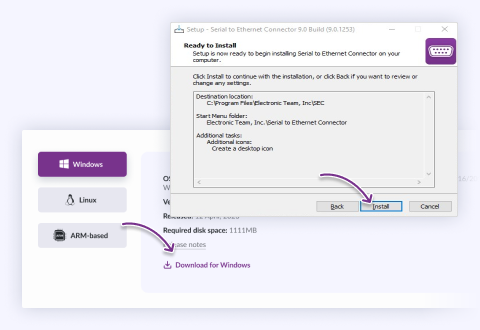
Obtenha um serviço em nuvem que forneça um endereço IP público. Instale o Serial to Ethernet Connector no computador local e na nuvem.
Selecione seu sistema, obtenha o instalador e execute-o
2
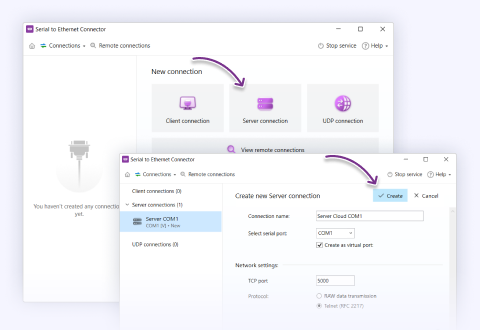
Crie uma porta virtual no computador na nuvem com um tipo de conexão de servidor e Telnet para o tipo de transmissão de dados.
Configure uma “Conexão de servidor” no computador que hospeda o dispositivo
3
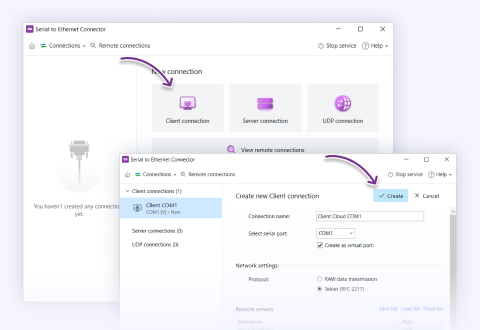
Configure a porta serial física no computador local com o tipo de conexão cliente. Use o endereço IP real da nuvem e o número da porta TCP para o endereço de conexão.
Inicie uma “conexão de cliente” no servidor da nuvem
4
Agora você pode acessar e controlar o dispositivo CNC como se tivesse uma conexão física com o equipamento.
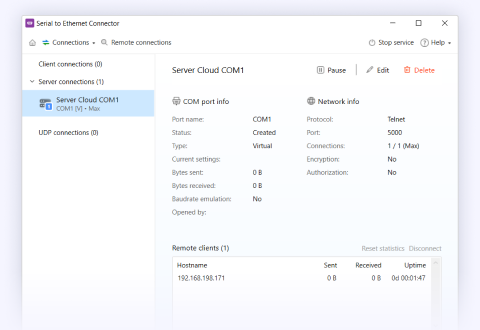
Selecione a conexão na lista para obter informações sobre ela

Comentários dos clientes

4.9 classificação geral, baseado em 372 usuários сomentários
Usado com sucesso por mais de 150 empresas em todo o mundo

Perguntas Frequentes

O ingrediente essencial é um endereço acessível no lado da cloud — um IP público (idealmente estático), ou um nome de anfitrião que resolva para um — mais a porta TCP escolhida aberta para entrada na firewall / grupo de segurança da cloud. Instale o SEC em ambas as extremidades: a máquina na cloud executa uma ligação de servidor com uma porta virtual que a sua aplicação na cloud abre, e a máquina local que aloja o dispositivo físico executa uma ligação de cliente que se liga ao endereço público da cloud.

Fazer com que o lado do dispositivo estabeleça uma ligação de saída para a cloud é a topologia recomendada: a máquina fisicamente ligada ao seu hardware não precisa então de nenhuma porta de entrada aberta, apenas de acesso de saída. Como esta ligação atravessa a internet pública, ative a autenticação e a encriptação do SEC e — sempre que possível — restrinja o grupo de segurança da cloud ao IP de saída do local do dispositivo, em vez de o deixar aberto ao mundo.

Respondido por Nikolai Svarachevsky · Programador Principal
Sim, mas com uma ressalva real que precisa de ser considerada no design. Uma porta COM física é de abertura exclusiva — um processo de cada vez — por isso uma aplicação local e a cloud não podem ambas manter diretamente a mesma porta real. O padrão viável é um par de portas virtuais na máquina local: a aplicação local comunica com uma porta virtual, o SEC faz a ponte para a porta real, e a ligação à cloud partilha esses mesmos dados em ponte.

O aviso honesto: assim que uma aplicação local e uma aplicação na cloud estiverem ambas ligadas ao mesmo dispositivo, o respetivo tráfego pode misturar-se. Os dados de entrada do dispositivo são distribuídos para ambos os consumidores (adequado para apenas leitura), mas se ambos os lados enviarem comandos, esses comandos intercalam-se na única UART física e corrompem-se mutuamente. Portanto, "local e cloud ao mesmo tempo" é seguro para leitura partilhada; para comandar o dispositivo, certifique-se de que apenas um dos lados escreve de cada vez.

Respondido por Nikolai Svarachevsky · Programador Principal
Sim — esta é uma topologia fan-in e funciona bem. Na máquina na nuvem, cria uma porta COM virtual por fonte, cada uma alimentada por uma ligação de cliente que entra a partir do respetivo local (ou por servidores em cada local aos quais a nuvem se liga — os tipos de ligação são intercambiáveis). A sua aplicação na nuvem vê então uma porta COM separada e limpa para cada dispositivo remoto.

A regra de conceção que mantém isto sensato: dê a cada fonte a sua própria porta virtual em vez de fundir vários dispositivos numa só porta. Se canalizar vários dispositivos para uma única porta, os seus bytes chegam intercalados sem forma de saber qual veio de qual. Uma porta por dispositivo remoto — e lembre-se de que a ligação de cada local tem a sua própria latência de internet, por isso dimensione os timeouts por fonte, não com base numa única suposição.

Respondido por Nikolai Svarachevsky · Programador Principal
O débito quase nunca é afetado de forma percetível, porque as taxas de dados seriais são minúsculas em comparação com a largura de banda da rede — até uma ligação série rápida é um fio de água ao lado de uma ligação normal à internet, por isso a SEC não é limitada pela largura de banda. O que a SEC e a rede acrescentam é latência, não um limite de débito: uma pequena sobrecarga de software mais o tempo de ida e volta do percurso até à cloud.

Para transferência contínua ou em massa, essa latência é um atraso único do pipeline e o débito efetivo mantém-se elevado. Onde ela se faz notar é no tráfego conversacional de pedido/resposta, em que cada troca paga o tempo de ida e volta e a taxa efetiva diminui, embora a largura de banda bruta seja ampla. Se esse for o seu padrão ao longo de um percurso longo até à cloud, reduza o número de idas e voltas (agrupe pedidos, mantenha um poller local ao dispositivo) em vez de esperar que a SEC acelere a ligação.

Respondido por Bohdan Miniv · Engenharia de QA
O estado da linha de sinal é transportado quando utiliza o modo Telnet (RFC 2217): as alterações de RTS/DTR da aplicação remota são transmitidas e aplicadas na porta física, e estados de linha como CTS/DSR/DCD são comunicados de volta. No modo Raw nada disto é transportado — o Raw move apenas dados. Portanto, para controlo de sinal, utilize o modo Telnet.

O limite real é o timing, não a capacidade. O RFC 2217 transporta alterações das linhas de controlo in-band e de forma pouco sincronizada com o fluxo de dados, por isso, através de uma ligação cloud com buffering e latência da internet, o momento exato em que uma linha muda em relação aos dados não é determinístico. Para sinais de estado e configuração, isso é aceitável. Para utilizações em tempo real — comutação de direção RS-485 half-duplex controlada por software, ou BREAK com temporização precisa — não controle a linha remotamente através da internet; trate esse timing localmente no dispositivo e utilize a ligação cloud apenas para dados.

Respondido por Nikolai Svarachevsky · Programador Principal
Sim. No modo Raw, o SEC tem um separador Signal Lines onde pode configurar quais linhas de sinal são elevadas ou baixadas na ligação — assim, pode ter uma linha ativada quando um cliente de rede se liga e desativada quando se desliga. Isso é exatamente o indicador de "um cliente remoto está agora ligado" que está a descrever, e é uma definição suportada em vez de algo que tenha de improvisar.

Vale a pena compreender a distinção em relação ao modo Telnet: aí, o SEC reflete os estados reais das linhas de hardware entre as duas extremidades, pelo que as linhas seguem o dispositivo em vez da ligação. O comportamento configurável das linhas na ligação/desligação é uma funcionalidade do modo Raw. Defina as linhas específicas e os seus estados ao ligar / ao desligar nesse separador; se a sua linha de destino ou polaridade não estiver entre as opções, descreva o objetivo exato ao suporte e confirmaremos o que a versão atual permite.

Respondido por Bohdan Miniv · Engenharia de QA
SEC tem uma definição de keep-alive que trata exatamente disto. Verifica periodicamente se a ligação ainda está ativa, para que uma ligação que tenha caído silenciosamente seja detetada e encerrada em vez de ficar ali a parecer ativa. Ao ajustar o tempo do keep-alive, controla quão de perto o SEC monitoriza a ligação — intervalos mais curtos detetam uma queda mais rapidamente, enquanto os mais longos são mais permissivos.

A razão pela qual isto importa é que um caminho de rede que caiu silenciosamente — uma ligação TCP "half-open", em que um dos lados desapareceu sem um fecho adequado — pode, de outra forma, parecer ligado até que algo tente realmente enviar dados. A verificação de keep-alive é o que torna isso visível rapidamente e permite que a ligação seja restabelecida de forma limpa. Ajuste o tempo às suas necessidades: suficientemente restrito para detetar uma queda real prontamente, mas suficientemente flexível para que um dispositivo naturalmente silencioso não seja assinalado durante períodos normais de inatividade.

Respondido por Bohdan Miniv · Engenharia de QA
Trabalhe nestes três pontos por ordem, porque cobrem a grande maioria dos casos de "não liga". Primeiro, confirme que o endereço IP do anfitrião remoto está definido corretamente na ligação do cliente. Segundo, certifique-se de que a porta TCP que escolheu não está a ser bloqueada por uma firewall — na máquina do servidor, no cliente, ou em qualquer ponto do percurso de rede entre ambos. Terceiro, confirme que ambas as portas COM locais estão abertas — a porta real ou virtual em cada extremidade tem de estar disponível e não estar reservada exclusivamente por outra aplicação.

Se os três pontos estiverem corretos e ainda assim não ligar, os culpados habituais seguintes são uma regra de grupo de segurança / NAT numa ligação cloud ou entre sites, ou uma porta já em uso. O estado da ligação na interface SEC indicará de que lado a ligação não está a conseguir estabelecer-se, que é a forma mais rápida de restringir o problema.

Respondido por Bohdan Miniv · Engenharia de QA
Serial to Ethernet Connector
Transfira sua porta serial para a nuvem
Teste Gratuito de 14 dias disponível
O preço da licença começa em $259.95
Disponível para