Cookie
Electronic Team, Inc. uses cookies to personalize your experience on our website. By continuing to use this site, you agree to our cookie policy. Click here to learn more.
シリアルデータをクラウドに転送

当社のSerial to Ethernet Connectorをクラウドサーバーにインストールすると、ネットワークに接続されたローカルシリアルポートにアクセスできるようになります。
14日間の無料トライアルをご利用いただけます
ライセンス価格の開始は:$259.95
以下でご利用いただけます:

COMポートデバイスのクラウドアクセスを確立

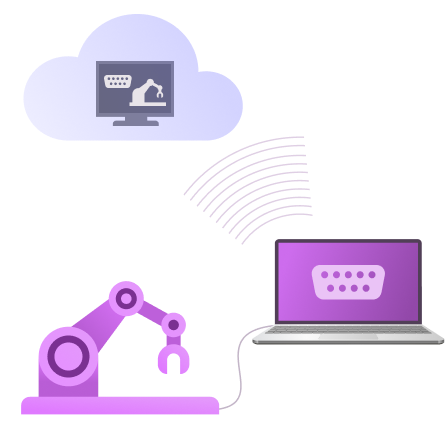
当社のSerial to Ethernet Connectorは、クラウドコンピューターと事実上あらゆるタイプのシリアルポートデバイスまたは周辺機器との間の通信をサポートします。アプリケーションソフトウェアを実行しているクラウドコンピューターは、COMポートまたはデバイスへの直接接続と同じ機能でシリアルデバイスにアクセスし、制御することができます。
クラウドサーバーに接続されるシリアルハードウェア

対応クラウド環境

当社のSerial to Ethernet Connectorは、Azure、AWS、VMware ESX、Oracle、UIBM Cloud、Google Cloudを含む複数のクラウド環境でのシリアルポートデバイスのリダイレクトをサポートします。
人気のクラウドサービスプロバイダー

シリアルポートデバイスへのクラウドアクセスを確立する方法

1
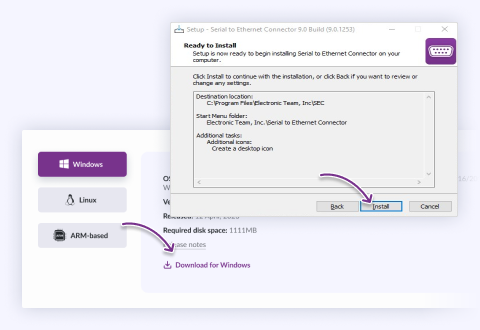
パブリックIPアドレスを提供するクラウドサービスを入手します。 当社のSerial to Ethernet Connectorをローカルおよびクラウドコンピューターにインストールします。
お使いのシステムを選択し、インストーラーを入手して実行します
2
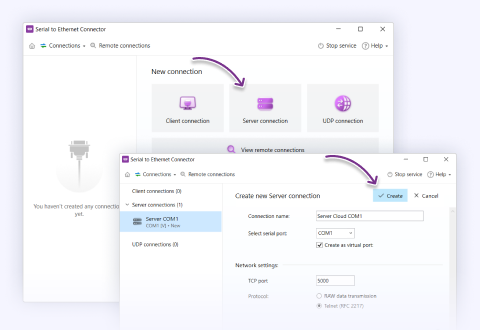
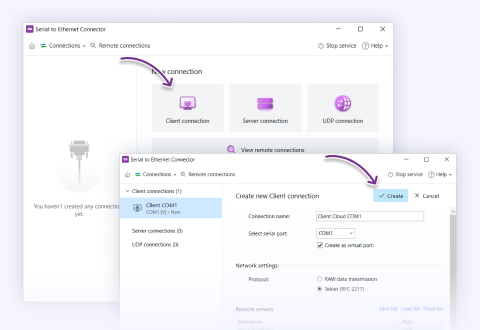
接続タイプをサーバー、データ伝送タイプをTelnetとして、仮想ポートをクラウドコンピューターに作成します。
デバイスをホストするコンピューターで「Server connection(サーバー接続)」を設定します
3
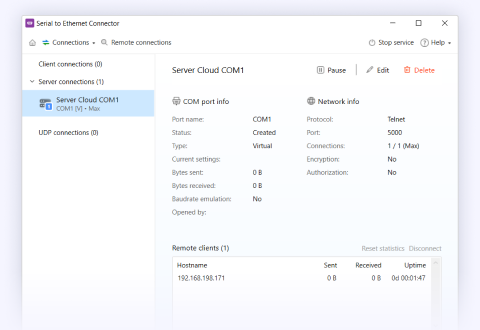
ローカルコンピューターの物理シリアルポートを、接続タイプクライアントで構成します。接続アドレスには、クラウドの実IPアドレスとTCPポート番号を使用します。
クラウドサーバー上で「Client connection(クライアント接続)」を開始します
4
これで、クラウドマシンからシリアルポートデバイスにアクセスできるようになりました。
リストから接続を選択すると、その接続に関する情報が表示されます

お客様のお声

4.9 総合順位, 以下に基づく: 372 ユーザー レビュー
世界中の150社以上の企業様にご使用いただいております

よくある質問

不可欠な要素は、クラウド側で到達可能なアドレスです。つまり、パブリックな(理想的には静的な)IP、またはそれに解決されるホスト名に加え、選択したTCPポートがクラウドのファイアウォール / セキュリティグループで受信許可されている必要があります。両端にSECをインストールしてください。クラウドマシンでは、クラウドアプリケーションが開く仮想ポートを持つサーバー接続を実行し、物理デバイスを保持するローカルマシンでは、クラウドのパブリックアドレスへ発信するクライアント接続を実行します。

デバイス側からクラウドへ外向きに接続する構成が推奨トポロジーです。こうすることで、ハードウェアに物理的に接続されたマシンには受信ポートを開放する必要がなく、必要なのは外向きアクセスのみになります。このリンクはパブリックインターネットを横断するため、SECの認証と暗号化を有効にし、可能であれば、クラウドのセキュリティグループを全世界に開放したままにするのではなく、デバイス設置場所の送信元IPに制限してください。

回答者: Nikolai Svarachevsky · リードデベロッパー
はい。ただし、設計時に考慮すべき重要な注意点があります。物理COMポートは排他的にオープンされるため、一度に使用できるプロセスは1つだけです。つまり、ローカルアプリケーションとクラウドが同じ実ポートを直接同時に保持することはできません。実用的な方法は、ローカルマシン上で仮想ポートのペアを使うことです。ローカルアプリは仮想ポートと通信し、SECがそれを実ポートにブリッジし、クラウド接続はその同じブリッジされたデータを共有します。

率直に言うと、ローカルアプリとクラウドアプリの両方が1つのデバイスに接続されると、それらの通信は混在する可能性があります。デバイスからの受信データは両方のコンシューマーに分配されます(読み取り専用であれば問題ありません)が、両側がコマンドを送信すると、それらのコマンドは単一の物理UART上で交錯し、互いに破損してしまいます。したがって、「ローカルとクラウドを同時に使う」ことは共有読み取りには安全ですが、デバイスにコマンドを送る場合は、一度に書き込むのは片側だけにしてください。

回答者: Nikolai Svarachevsky · リードデベロッパー
はい — これはファンイン構成であり、うまく機能します。クラウドマシン上では、ソースごとに1つの仮想COMポートを作成し、それぞれのサイトから接続してくるクライアント接続によって供給します(または、クラウド側から各サイトのサーバーへ接続する形でも構いません — 接続タイプは相互に置き換え可能です)。すると、クラウドアプリケーションからは、各リモートデバイスごとに独立した、クリーンなCOMポートが見えるようになります。

この構成を健全に保つための設計ルールは次のとおりです。複数のデバイスを1つのポートにまとめるのではなく、各ソースに専用の仮想ポートを割り当ててください。複数のデバイスを1つのポートに流し込むと、それらのバイト列はどのデバイスから来たのか判別できないまま混在して到着します。リモートデバイスごとに1ポート — そして、各サイトの回線にはそれぞれ固有のインターネット遅延があることを忘れず、タイムアウトは単一の前提で決めるのではなく、ソースごとに設定してください。

回答者: Nikolai Svarachevsky · リードデベロッパー
スループットが目に見えて影響を受けることは、ほとんどありません。なぜなら、シリアルのデータレートはネットワーク帯域幅と比べるとごくわずかであり、高速なシリアル接続でさえ通常のインターネット接続と比べれば細い流れにすぎないため、SECは帯域幅の制約を受けないからです。SECとネットワークが追加するのはレイテンシであり、スループットの上限ではありません。つまり、小さなソフトウェアオーバーヘッドと、クラウドまでの経路の往復時間です。

連続転送や大容量転送では、そのレイテンシは一度きりのパイプライン遅延となるため、実効スループットは高いままです。影響が現れるのは、やり取りの多いリクエスト/レスポンス型の通信で、各やり取りごとに往復時間がかかるため、生の帯域幅に余裕があっても実効速度は低下します。長いクラウド経路でそのようなパターンになる場合は、SECがリンクを高速化してくれることを期待するのではなく、往復回数を減らしてください(リクエストをバッチ化する、ポーラーをデバイスの近くで動かす、など)。

回答者:Bohdan Miniv · QAエンジニアリング
Telnet (RFC 2217) モードを使用すると、信号線の状態が伝送されます。リモートアプリケーションのRTS/DTRの変更は送信されて物理ポートに適用され、CTS/DSR/DCDのような回線状態は報告として返されます。Rawモードでは、これらは一切伝送されません — Rawはデータのみを転送します。したがって、信号制御にはTelnetモードを使用してください。

率直な制限は、機能ではなくタイミングです。RFC 2217は制御線の変更をインバンドで伝送し、データストリームと緩やかに同期するため、バッファリングやインターネット遅延のあるクラウド接続では、データに対して回線が変化する正確な瞬間は決定論的ではありません。ステータス信号やセットアップにはそれで問題ありません。リアルタイム用途 — ソフトウェア駆動の半二重RS-485方向切り替えや、正確なタイミングのBREAK — では、インターネット経由で回線をリモート制御しないでください。そのタイミングはデバイス側でローカルに処理し、クラウド接続はデータ専用にしてください。

回答者: Nikolai Svarachevsky · リードデベロッパー
はい。Raw モードでは、SEC に Signal Lines タブがあり、接続時にどの信号線をアサートするか、または解除するかを設定できます。つまり、ネットワーククライアントが接続したときに特定のラインをアサートし、切断したときに解除するようにできます。これは、まさにあなたが説明している「リモートクライアントが接続された」ことを示すインジケーターであり、その場しのぎで実現する必要のない、サポートされている設定です。

Telnet モードとの違いを理解しておくことも重要です。Telnet モードでは、SEC は両端間の実際のハードウェアライン状態を反映するため、ラインは接続そのものではなくデバイスに従います。接続時/切断時のライン動作を設定できるのは Raw モードの機能です。そのタブで、対象のラインと接続時/切断時の状態を設定してください。対象のラインや極性が選択肢に含まれていない場合は、サポートしたい正確な目的をお知らせください。現在のビルドで何が可能か確認します。

回答者:Bohdan Miniv · QAエンジニアリング
SEC には、まさにこれに対応する keep-alive 設定があります。これは定期的にリンクがまだ生きているかを確認するため、気づかれないまま切断された接続を、接続中に見えるまま放置するのではなく、検出して切断します。keep-alive のタイミングを調整することで、SEC がリンクをどの程度厳密に監視するかを制御できます。間隔を短くすると切断をより早く検出し、長くするとより緩やかな監視になります。

これが重要な理由は、適切にクローズされないまま片側が消失した「half-open」TCP 接続のような、気づかれないまま切断されたネットワーク経路は、実際にデータを送信しようとするまで接続されているように見えてしまうためです。keep-alive チェックによってそれをすばやく表面化させ、接続を正常に再確立できるようになります。タイミングは用途に合わせて調整してください。実際の切断を速やかに検知できる程度には厳しく、自然に静かなデバイスが通常のアイドル期間中に誤検知されない程度には緩やかにするのが適切です。

回答者:Bohdan Miniv · QAエンジニアリング
「接続できない」ケースの大半をカバーするので、まずはこの3つを順番に確認してください。まず、クライアント接続でリモートホストのIP addressが正しく設定されていることを確認してください。次に、選択したTCP portがファイアウォールによってブロックされていないことを確認してください。ブロック箇所は、サーバーマシン上、クライアント上、またはその間のネットワーク経路上のどこかです。3つ目に、両方のローカルCOMポートが開いていることを確認してください。各端の実ポートまたは仮想ポートは利用可能であり、他のアプリケーションによって排他的に保持されていてはいけません。

この3つすべてに問題がなく、それでも接続できない場合、次に疑うべき一般的な原因は、クラウドまたはサイト間リンク上のセキュリティグループ / NATルール、あるいはすでに使用中のポートです。SECインターフェースの接続ステータスを見れば、どちら側の起動に失敗しているかが分かるため、原因の切り分けを最も素早く行えます。

回答者:Bohdan Miniv · QAエンジニアリング
Serial to Ethernet Connector
シリアルポートをクラウドにパススルー
14日間の無料トライアルをご利用いただけます
ライセンス価格の開始は:$259.95
以下でご利用いただけます: